Die meisten gehackten Websites sind keine Opfer raffinierter Cyberangriffe. Sie sind Opfer eines ungepatchten WordPress-Plugins von 2019. Oder eines Passworts, das "admin123" lautete. Oder eines Backups, das nicht existierte, als es gebraucht wurde.
Die gute Nachricht: 95 % der Web-Sicherheit sind langweilige, grundlegende Maßnahmen, die jeder umsetzen kann. Hier ist, was wirklich zählt, sortiert nach Priorität.
Die Pflichtmaßnahmen
Das sind die Dinge, bei denen alles andere sinnlos wird, wenn Sie sie auslassen. Erledigen Sie diese zuerst.
HTTPS überall
Wenn Ihre Website noch über HTTP erreichbar ist, hören Sie auf zu lesen und beheben Sie das sofort. HTTPS verschlüsselt die Verbindung zwischen Ihrem Server und dem Browser Ihrer Besucher. Ohne HTTPS reisen alle über Ihre Website gesendeten Daten (Passwörter, Formulareingaben, Zahlungsinformationen) als Klartext, den jeder im selben Netzwerk mitlesen kann.
SSL-Zertifikate sind über Let's Encrypt kostenlos. Es gibt null Entschuldigungen dafür, kein HTTPS zu nutzen. Browser warnen Nutzer aktiv vor HTTP-Seiten, Google bestraft sie im Suchranking, und Besucher vertrauen ihnen nicht. Das ist das absolute Minimum.
Starke, einzigartige Passwörter
Der häufigste Angriffsvektor ist kein genialer Hacker, der individuelle Exploits schreibt. Es sind automatisierte Skripte, die Millionen von Passwortkombinationen gegen Ihre Login-Seite ausprobieren.
Mindeststandards:
- 16+ Zeichen (12 ist veralteter Rat)
- Zufällig generiert, keine "kreativen" Variationen echter Wörter
- Einzigartig für jedes Konto. Nirgendwo wiederverwendet
- Gespeichert in einem Passwort-Manager (Bitwarden, 1Password, KeePass). Nie im Browser, nie in einer Textdatei, nie im Kopf
Wenn Ihr Admin-Passwort der Name Ihres Haustiers plus Geburtsjahr ist, ändern Sie es jetzt sofort. Brute-Force-Angriffe knacken 8-Zeichen-Passwörter in Minuten.
Zwei-Faktor-Authentifizierung
Selbst ein starkes Passwort kann durch Phishing, Datenlecks oder Malware kompromittiert werden. 2FA bedeutet, dass selbst wenn jemand Ihr Passwort hat, er sich ohne den zweiten Faktor nicht anmelden kann.
Verwenden Sie eine Authenticator-App (Google Authenticator, Authy oder einen Passwort-Manager mit TOTP-Unterstützung). SMS-basierte 2FA ist besser als nichts, aber anfällig für SIM-Swapping-Angriffe.
Aktivieren Sie 2FA für:
- Das Admin-Panel Ihrer Website
- Ihr Hosting-Konto
- Ihren Domain-Registrar
- Ihre E-Mail (denn E-Mail ist der Hauptschlüssel zu allen Ihren anderen Konten)
- Ihre Analyse- und Geschäftstools
Dieser einzelne Schritt blockiert die überwiegende Mehrheit der unbefugten Zugriffsversuche.
Alles aktuell halten
Software-Updates sind lästig. Gehackt werden ist lästiger.
Warum Updates wichtig sind
Jede Software hat Schwachstellen. Wenn Forscher sie finden, melden sie diese. Der Softwarehersteller veröffentlicht einen Patch. Dann werden Details über die Schwachstelle publik. Ab diesem Zeitpunkt weiß jeder Hacker weltweit genau, wie er Systeme ausnutzen kann, die nicht aktualisiert wurden.
Das Zeitfenster zwischen "Patch veröffentlicht" und "Exploit in freier Wildbahn" wird immer kürzer. Bei kritischen WordPress-Schwachstellen kann es Stunden dauern. Nicht Tage. Stunden.
Was wann aktualisieren
CMS-Core (WordPress, Joomla, etc.): Innerhalb von 24 Stunden nach einem Sicherheitsrelease aktualisieren. Aktivieren Sie Auto-Updates, wenn möglich.
Plugins und Erweiterungen: Das ist der Angriffsvektor Nummer eins für CMS-basierte Websites. Ein einziges veraltetes Plugin mit einer bekannten Schwachstelle ist eine offene Tür. Wöchentlich aktualisieren, mindestens. Entfernen Sie alle Plugins, die Sie nicht aktiv nutzen.
Server-Software (PHP, Node.js, Webserver): Vierteljährlich aktualisieren oder wenn Sicherheitspatches erscheinen. Ihr Hosting-Provider sollte sich bei Managed Hosting darum kümmern.
Themes und Templates: Ja, auch diese bekommen Schwachstellen. Halten Sie sie aktuell oder ersetzen Sie sie durch individuellen Code, den Sie kontrollieren.
Backups: Ihre Versicherungspolice
Alle Sicherheitsmaßnahmen können versagen. Backups retten Sie, wenn das passiert.
Die 3-2-1-Regel
Bewahren Sie 3 Kopien Ihrer Daten auf 2 verschiedenen Speichertypen mit 1 Kopie extern auf. Das bedeutet:
- Ihre Live-Website (Kopie 1, auf dem Server)
- Ein lokales Backup (Kopie 2, anderer Speichertyp)
- Ein Cloud-Backup (Kopie 3, extern, anderer Anbieter)
Backup-Häufigkeit
Datenbank: Täglich. Ihre Datenbank enthält Inhalte, Nutzerdaten, Bestellungen und alles, was sich häufig ändert.
Dateien: Wöchentlich. Ihre Website-Dateien ändern sich seltener, es sei denn, Sie fügen ständig Medien hinzu.
Vollständiger Server-Snapshot: Monatlich. Für die komplette Disaster Recovery.
Testen Sie Ihre Backups
Ein Backup, das Sie nie getestet haben, ist ein Backup, das möglicherweise nicht funktioniert. Stellen Sie vierteljährlich ein Backup in einer Staging-Umgebung wieder her und überprüfen Sie, ob alles korrekt lädt. Herauszufinden, dass Ihre Backups beschädigt sind, nachdem Sie gehackt wurden, ist eine besonders bittere Entdeckung.
Ihre Website härten
Sobald die Grundlagen abgedeckt sind, fügen diese Maßnahmen zusätzliche Schutzschichten hinzu.
Web Application Firewall
Eine WAF sitzt zwischen dem Internet und Ihrer Website und filtert bösartigen Traffic, bevor er Ihren Server erreicht. Sie blockiert gängige Angriffe wie SQL-Injection, Cross-Site Scripting (XSS) und DDoS-Versuche.
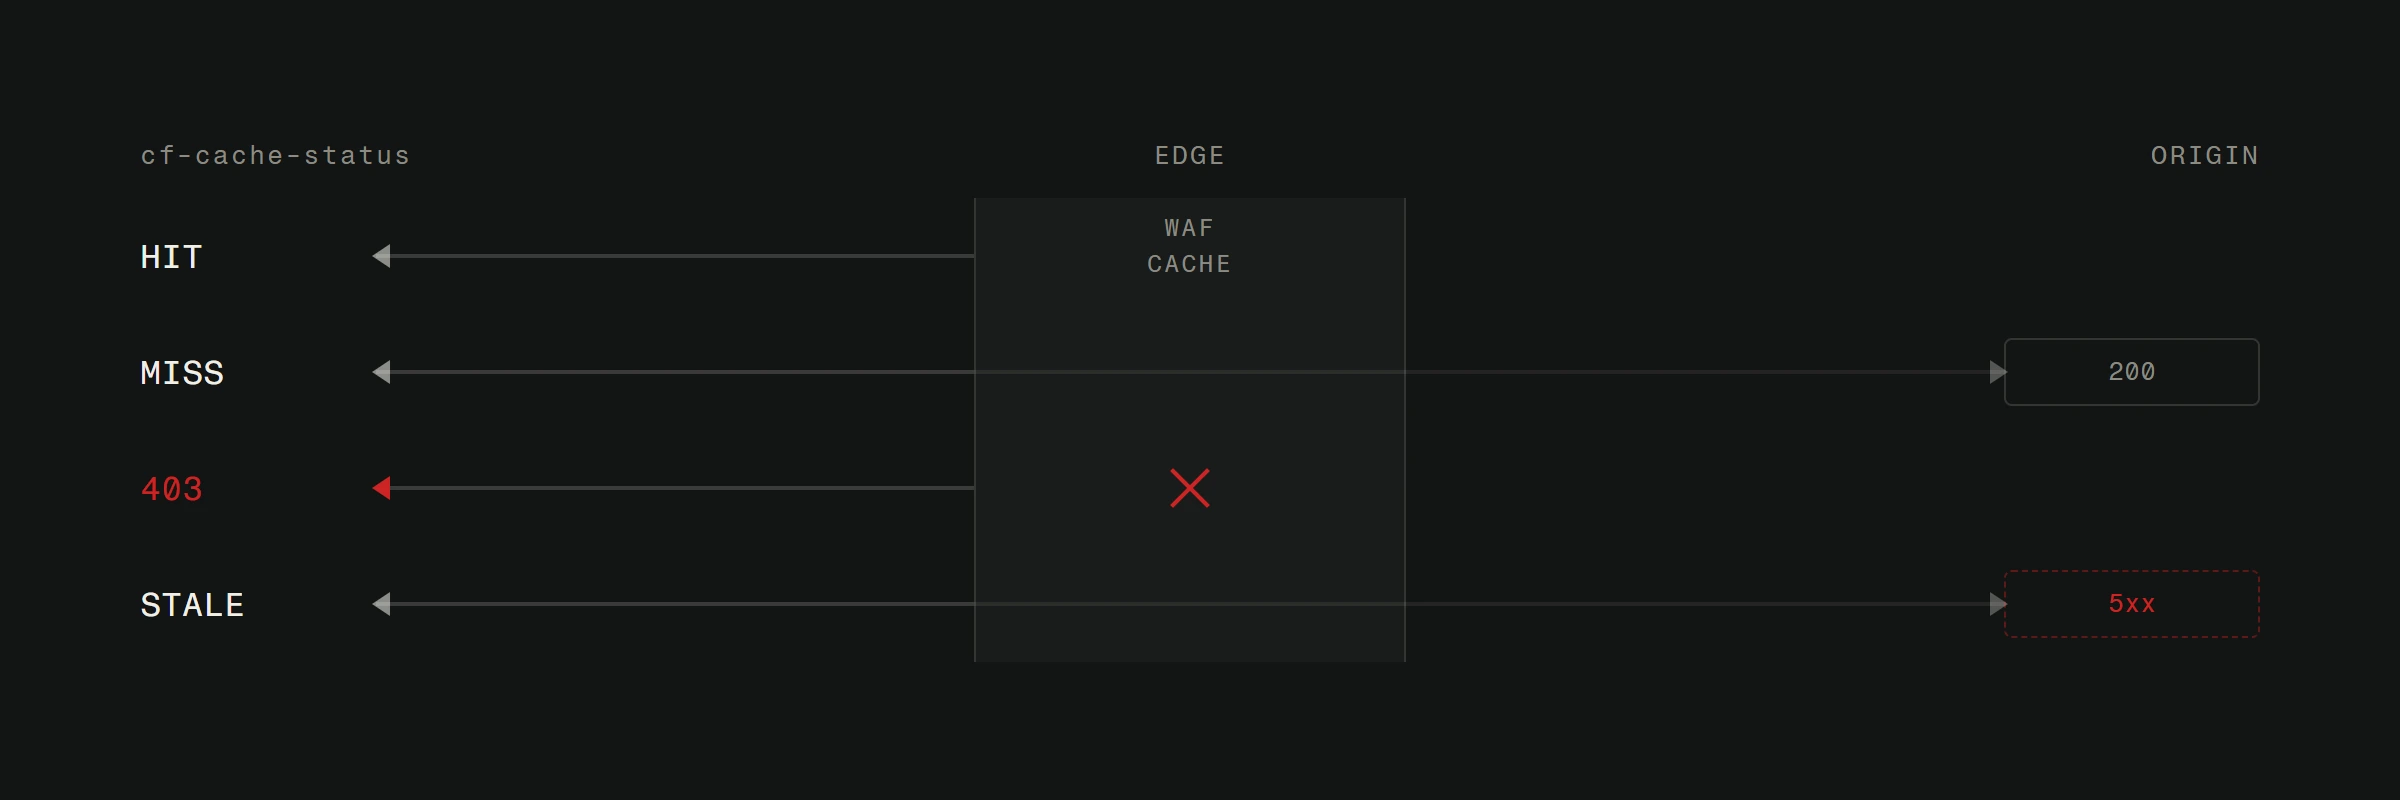
Cloudflares kostenlose Stufe beinhaltet grundlegenden WAF-Schutz und lohnt sich für jede Website. Für ernsthafteren Schutz bieten Sucuri oder Cloudflare Pro erweiterte Regelsätze.
Login-Versuche begrenzen
Standardmäßig erlauben die meisten Login-Seiten unbegrenzte Versuche. Das ist eine Einladung für Brute-Force-Angriffe. Begrenzen Sie Logins auf 5 Versuche vor einer 15-Minuten-Sperre. Nach 15 fehlgeschlagenen Versuchen die IP komplett blockieren.
Ändern Sie auch die Standard-Login-URL, wenn Ihr CMS das erlaubt. Der Wechsel von /wp-admin zu etwas Individuellem eliminiert eine riesige Menge automatisierten Angriffsverkehrs.
Dateiberechtigungen
Ihre Server-Dateiberechtigungen bestimmen, wer Dateien lesen, schreiben und ausführen darf. Falsche Berechtigungen sind einer der häufigsten Wege, wie Angreifer nach einem initialen Einbruch ihren Zugriff erweitern.
Standard-Berechtigungen:
- Verzeichnisse: 755 (Besitzer kann lesen/schreiben/ausführen, andere können lesen/ausführen)
- Dateien: 644 (Besitzer kann lesen/schreiben, andere können lesen)
- Konfigurationsdateien mit Zugangsdaten: 600 (nur Besitzer)
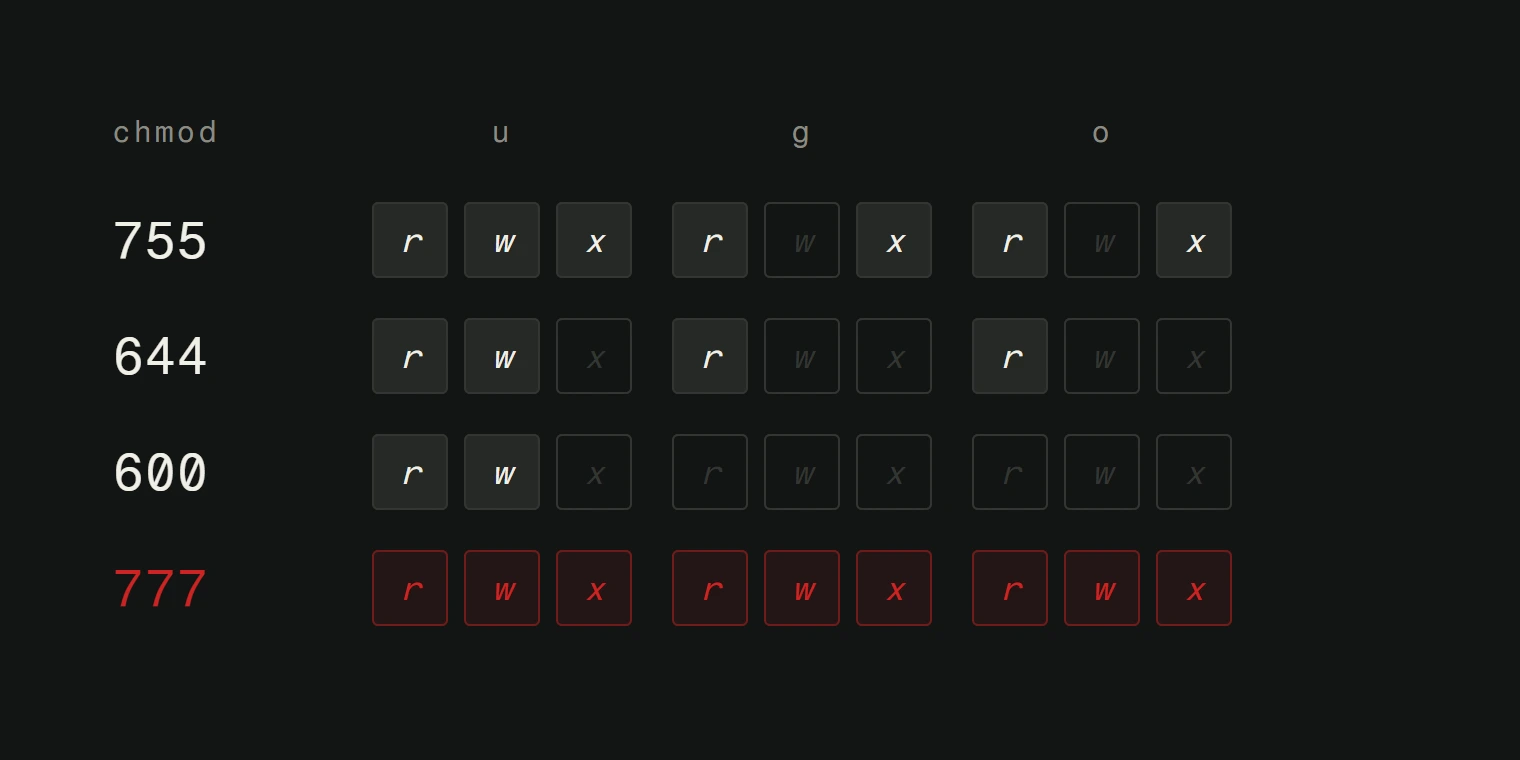
Setzen Sie nie etwas auf 777. Nie. Das gibt jedem vollen Zugriff auf alles.
Content Security Policy Headers
CSP-Header teilen dem Browser mit, welche Inhaltsquellen auf Ihrer Seite erlaubt sind. Sie verhindern XSS-Angriffe, indem sie Inline-Skripte, nicht autorisierte externe Skripte und andere Injektionsvektoren blockieren.
Ein einfacher CSP-Header sieht so aus:
Content-Security-Policy: default-src 'self'; script-src 'self' https://trusted-cdn.com; style-src 'self' 'unsafe-inline'
Das sagt dem Browser: Lade Ressourcen nur von meiner Domain und meinem vertrauenswürdigen CDN. Alles andere wird blockiert.
Verzeichnisauflistung deaktivieren
Wenn jemand zu einem Ordner auf Ihrem Server navigiert (wie /wp-content/uploads/), sollte er keine Auflistung aller Dateien sehen. Verzeichnisauflistungen enthüllen Ihre Dateistruktur und machen es Angreifern leichter, verwundbare Dateien zu finden.
Fügen Sie dies zu Ihrer .htaccess oder Serverkonfiguration hinzu:
Options -Indexes
Überwachung und Reaktion
Sicherheit ist keine einmalige Einrichtung. Es ist ein fortlaufender Prozess.
Uptime-Monitoring. Nutzen Sie einen Dienst wie UptimeRobot (kostenlos) oder Better Stack, der Sie sofort benachrichtigt, wenn Ihre Website ausfällt. Unerwartete Ausfallzeiten können auf einen Einbruch hindeuten.
Datei-Integritätsüberwachung. Tools wie Wordfence (WordPress) oder OSSEC (allgemein) warnen Sie, wenn Core-Dateien unerwartet verändert werden. Wenn sich Ihre index.php ändert und Sie sie nicht geändert haben, stimmt etwas nicht.
Regelmäßige Sicherheitsscans. Führen Sie monatliche Scans mit Tools wie Sucuri SiteCheck oder Mozilla Observatory durch. Sie erkennen gängige Fehlkonfigurationen und bekannte Schwachstellen.
Haben Sie einen Reaktionsplan. Wissen Sie vorher, was Sie bei einem Hack tun werden. Wen kontaktieren, wie Sie die Website offline nehmen, wo Ihre Backups liegen, wie Sie wiederherstellen. Das während eines aktiven Vorfalls herauszufinden, ist der denkbar schlechteste Zeitpunkt dafür.
Die eine Sache, die die meisten übersehen
Alles oben Genannte ist technisch. Aber die größte Schwachstelle auf den meisten Websites ist menschlich. Phishing-E-Mails, die Sie dazu bringen, Ihr Passwort auf einer gefälschten Login-Seite einzugeben. Social-Engineering-Anrufe, die den Hosting-Support überzeugen, Ihr Passwort zurückzusetzen. Ein externer Mitarbeiter, der sechs Monate nach Projektende noch Admin-Zugang hat.
Prüfen Sie Ihre Benutzerkonten vierteljährlich. Entfernen Sie jeden, der keinen Zugang braucht. Schulen Sie sich und Ihr Team zum Thema Phishing. Und klicken Sie nie, niemals auf einen Link in einer E-Mail, die Sie auffordert, "Ihr Konto zu bestätigen."
Eine schnelle, gut gebaute Website, die gehackt wird, wird über Nacht wertlos. Sicherheit ist keine glamouröse Arbeit, aber sie schützt alles andere, was Sie in Ihre Online-Präsenz investiert haben.
Möchten Sie ein Sicherheitsaudit Ihrer aktuellen Website? Kontaktieren Sie uns und wir prüfen Ihre Konfiguration auf Schwachstellen, bevor es jemand anders tut.