Ihre Website wird gerade angegriffen. Nicht von einer vermummten Gestalt in einem dunklen Raum. Von automatisierten Bots, die Tausende Websites pro Stunde scannen und nach einfachen Zielen suchen. Veraltete Plugins. Standard-Passwörter. Fehlende Sicherheits-Header.
Die meisten Website-Besitzer denken erst an Sicherheit, wenn etwas kaputtgeht. Dann haben Sie es mit verunstalteten Seiten, gestohlenen Kundendaten oder einer Google-Blacklist-Warnung zu tun, die jeden Besucher abschreckt. Beheben wir das, bevor es passiert.
Kennen Sie Ihren Gegner
Bevor Sie irgendetwas verteidigen können, müssen Sie die Angriffe verstehen. Hier sind diejenigen, die die meisten Websites treffen.
SQL Injection (SQLi) passiert, wenn Angreifer Datenbankbefehle in Ihre Eingabefelder einschleusen. Ein Login-Formular, das Eingaben nicht bereinigt, kann Ihre gesamte Datenbank preisgeben. Das ist nicht theoretisch. Es ist einer der häufigsten Angriffsvektoren im Web.
Cross-Site Scripting (XSS) ermöglicht es Angreifern, bösartiges JavaScript in Seiten einzuschleusen, die Ihre Besucher sehen. Sie können Session-Cookies stehlen, Benutzer auf Phishing-Seiten umleiten oder Tastatureingaben abfangen. Wenn Ihre Website nutzergenerierte Inhalte ohne korrektes Escaping anzeigt, sind Sie verwundbar.
Brute-Force-Angriffe sind genau das, was der Name sagt. Bots probieren Tausende von Benutzername/Passwort-Kombinationen, bis eine funktioniert. Wenn Ihr Admin-Login unter /wp-admin mit dem Benutzernamen "admin" und einem schwachen Passwort erreichbar ist, wird dies irgendwann Erfolg haben.
DDoS (Distributed Denial of Service) flutet Ihren Server mit so viel Traffic, dass legitime Besucher nicht durchkommen. Es ist das digitale Äquivalent von tausend Menschen, die einen Ladeneingang blockieren.
Nichts davon erfordert einen genialen Angreifer. Das meiste ist automatisiert. Genau das macht es so gefährlich.
HTTPS ist nicht optional
Wenn Ihre Website noch auf HTTP läuft, hören Sie auf zu lesen und beheben Sie das zuerst. Ein SSL/TLS-Zertifikat verschlüsselt alles zwischen Ihrem Server und Ihren Besuchern. Ohne es reisen Passwörter, Formulardaten und persönliche Informationen im Klartext. Jeder im selben Netzwerk kann mitlesen.
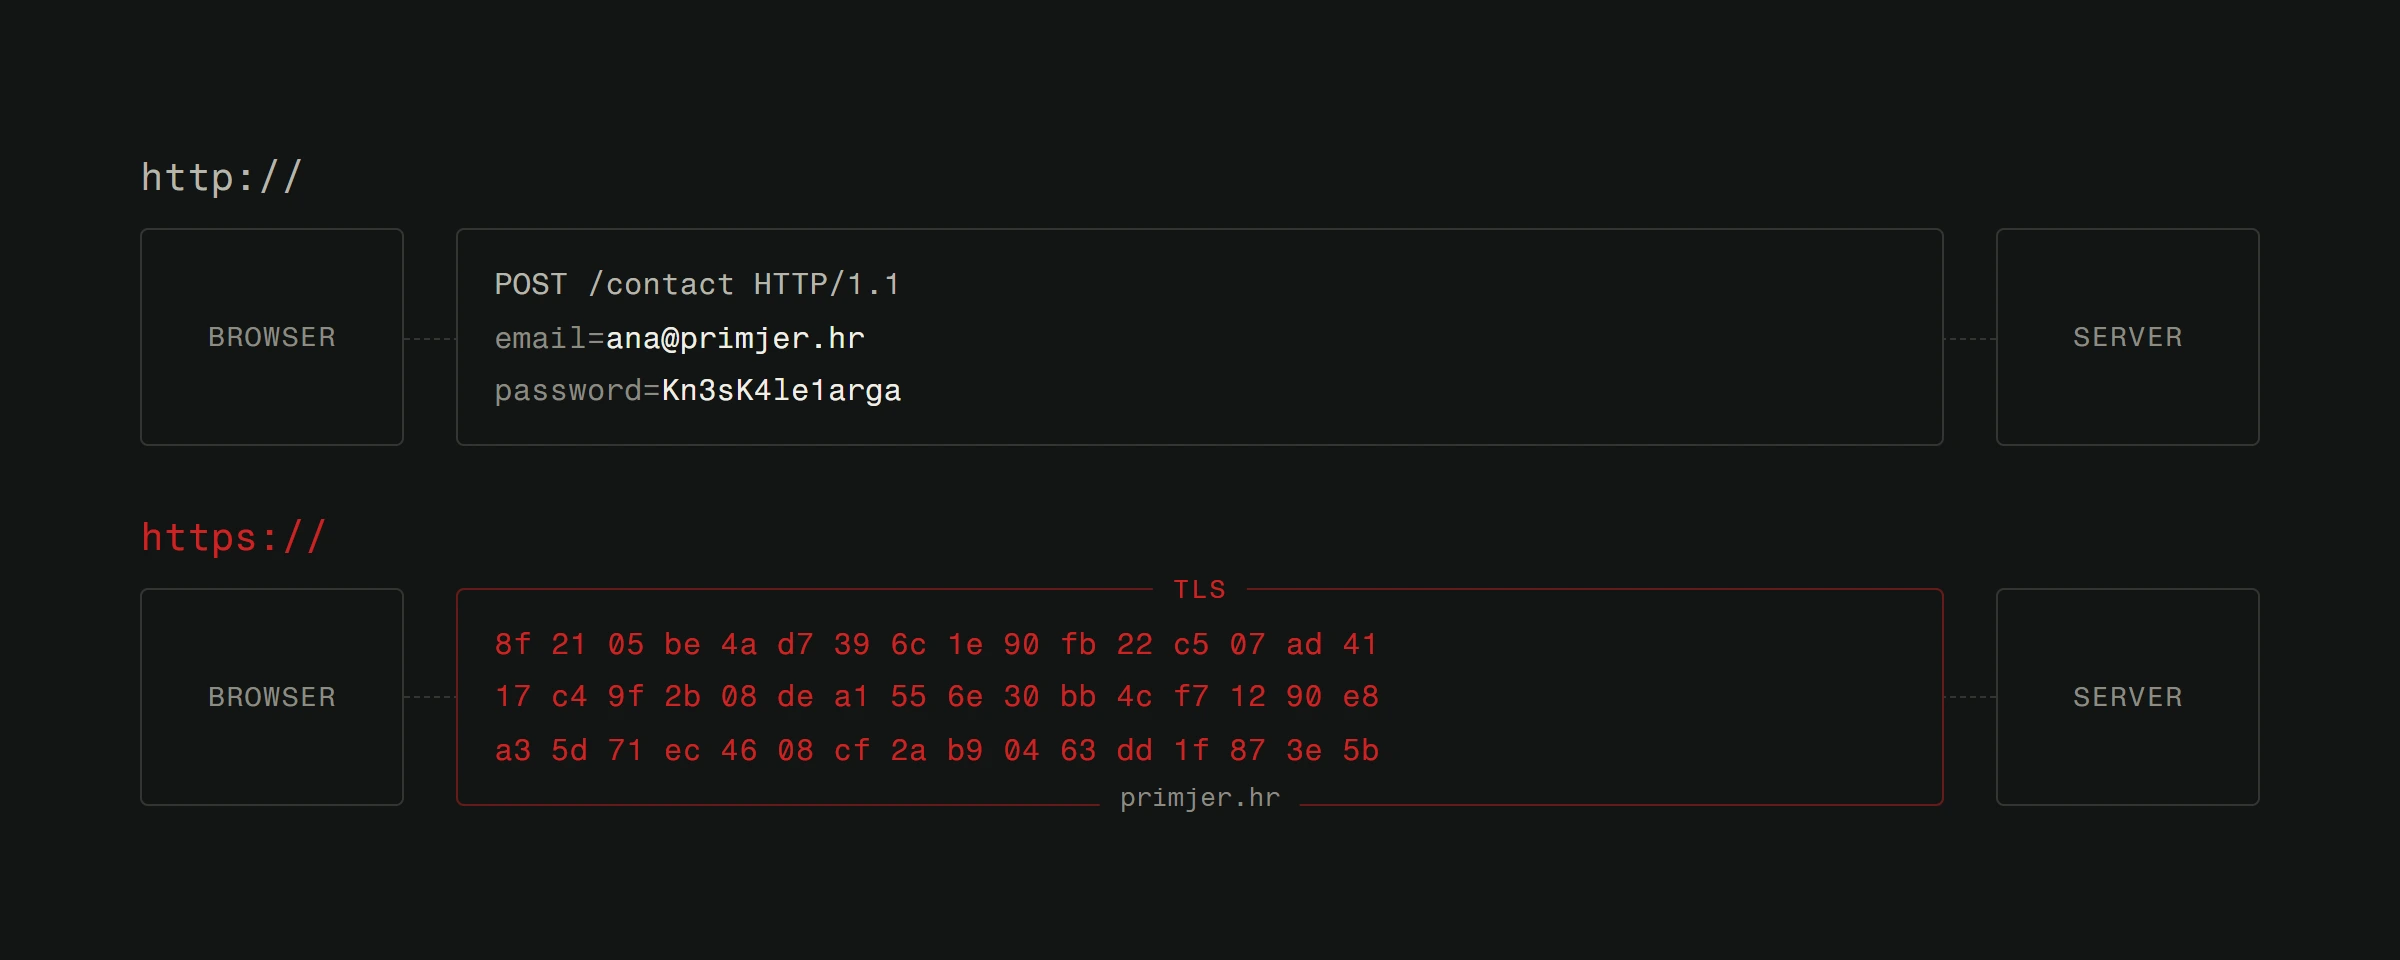
Über die Sicherheit hinaus bestraft Google HTTP-Seiten im Suchranking. Browser zeigen eine "Nicht sicher"-Warnung an. Besucher gehen. Es gibt keinen Grund, kein HTTPS zu haben. Die meisten Hosting-Anbieter bieten kostenlose SSL-Zertifikate über Let's Encrypt an.
Prüfen Sie jetzt Ihre Adressleiste. Wenn Sie ein Schloss sehen, gut. Wenn nicht, ist das Ihre erste Aufgabe.
Halten Sie alles aktuell
Das klingt langweilig. Es ist langweilig. Es ist auch die wirkungsvollste Maßnahme, die Sie ergreifen können.
Wenn WordPress einen Sicherheitspatch veröffentlicht, verrät das Changelog der ganzen Welt genau, welche Schwachstelle existierte. Angreifer reverse-engineeren den Fix, um Exploits zu bauen. Innerhalb von Stunden beginnen Bots, nach Websites zu suchen, die noch nicht aktualisiert haben.
Dasselbe gilt für Plugins, Themes, Serversoftware, PHP-Versionen und jede andere Komponente Ihres Stacks. Jede veraltete Komponente ist eine Tür, die Sie vergessen haben abzuschließen.
Richten Sie automatische Updates ein, wo es möglich ist. Bei kritischen Plugins prüfen Sie wöchentlich. Wenn Sie ein Plugin verwenden, das seit über einem Jahr nicht aktualisiert wurde, finden Sie einen Ersatz. Aufgegebene Plugins sind tickende Zeitbomben.
Die Geschwindigkeit Ihrer Website profitiert ebenfalls davon, alles aktuell zu halten. Neuere Versionen sind fast immer schneller.
Verwenden Sie eine Web Application Firewall
Eine Web Application Firewall (WAF) sitzt zwischen Ihrem Server und dem Internet. Sie filtert eingehenden Traffic und blockiert bekannte Angriffsmuster, bevor sie Ihre Website erreichen.
Die kostenlose Stufe von Cloudflare ist ein solider Startpunkt. Sie übernimmt grundlegenden DDoS-Schutz, blockiert bekannte bösartige IPs und fügt nützliche Sicherheits-Header hinzu. Für stärker frequentierte Websites bietet eine kostenpflichtige WAF wie Sucuri oder Cloudflare Pro tiefere Inspektion.
Eine WAF wird nicht alles stoppen. Aber sie fängt den automatisierten Müll ab, der 90% der Angriffe ausmacht. Stellen Sie sich einen Türsteher vor. Nicht perfekt, aber weit besser als kein Türsteher.
Passwörter und Authentifizierung
Hier eine Statistik, die Sie erschrecken sollte: "123456" ist immer noch eines der häufigsten Passwörter weltweit. Wenn irgendjemand mit Zugang zu Ihrer Website ein schwaches Passwort verwendet, ist Ihre Sicherheit nur so stark wie dieses schwächste Glied.
Erzwingen Sie starke Passwörter. Mindestens 16 Zeichen. Mischung aus Buchstaben, Zahlen, Symbolen. Besser noch: Verwenden Sie einen Passwort-Manager und generieren Sie zufällige Passwörter.
Aktivieren Sie Zwei-Faktor-Authentifizierung (2FA). Selbst wenn jemand ein Passwort knackt, braucht er immer noch den zweiten Faktor. Verwenden Sie eine Authenticator-App, nicht SMS. SIM-Swapping ist real.
Begrenzen Sie Login-Versuche. Nach 5 fehlgeschlagenen Versuchen sperren Sie das Konto für 15 Minuten. Das tötet Brute-Force-Angriffe sofort.
Ändern Sie Standard-Benutzernamen. Wenn Ihr Admin-Konto "admin" heißt, benennen Sie es um. Angreifer probieren das zuerst.
Backups: Ihr Sicherheitsnetz
Backups verhindern keine Angriffe. Sie verhindern Katastrophen.
Wenn Ihre Website kompromittiert wird, bedeutet ein sauberes Backup, dass Sie alles in Minuten wiederherstellen können, statt von Grund auf neu aufzubauen. Ohne Backups kann ein erfolgreicher Angriff Wochen verlorener Arbeit bedeuten.
So sieht eine gute Backup-Strategie aus:
- Tägliche automatisierte Backups von Dateien und Datenbank.
- Offsite-Speicherung. Ihre Backups sollten nicht auf demselben Server wie Ihre Website liegen. Wird der Server kompromittiert, gehen Ihre Backups mit.
- Testen Sie Ihre Wiederherstellungen. Ein Backup, das Sie nie getestet haben, ist ein Backup, das möglicherweise nicht funktioniert. Versuchen Sie vierteljährlich eine Wiederherstellung in einer Staging-Umgebung.
- Behalten Sie mehrere Versionen. Manchmal entdecken Sie eine Kompromittierung erst Wochen nachdem sie passiert ist. 30 Tage Backups bedeuten, dass Sie weit genug zurückgehen können.
Sicherheits-Header sind wichtig
Die meisten Entwickler überspringen Sicherheits-Header komplett. Das ist ein Fehler. Diese HTTP-Header sagen Browsern, wie sie mit Ihren Inhalten umgehen sollen, und können ganze Kategorien von Angriffen verhindern.
Content-Security-Policy (CSP) kontrolliert, welche Skripte und Ressourcen auf Ihren Seiten geladen werden dürfen. Eine strikte CSP macht XSS-Angriffe nahezu unmöglich.
X-Frame-Options verhindert, dass Ihre Website in iframes auf anderen Domains eingebettet wird. Dies blockiert Clickjacking-Angriffe.
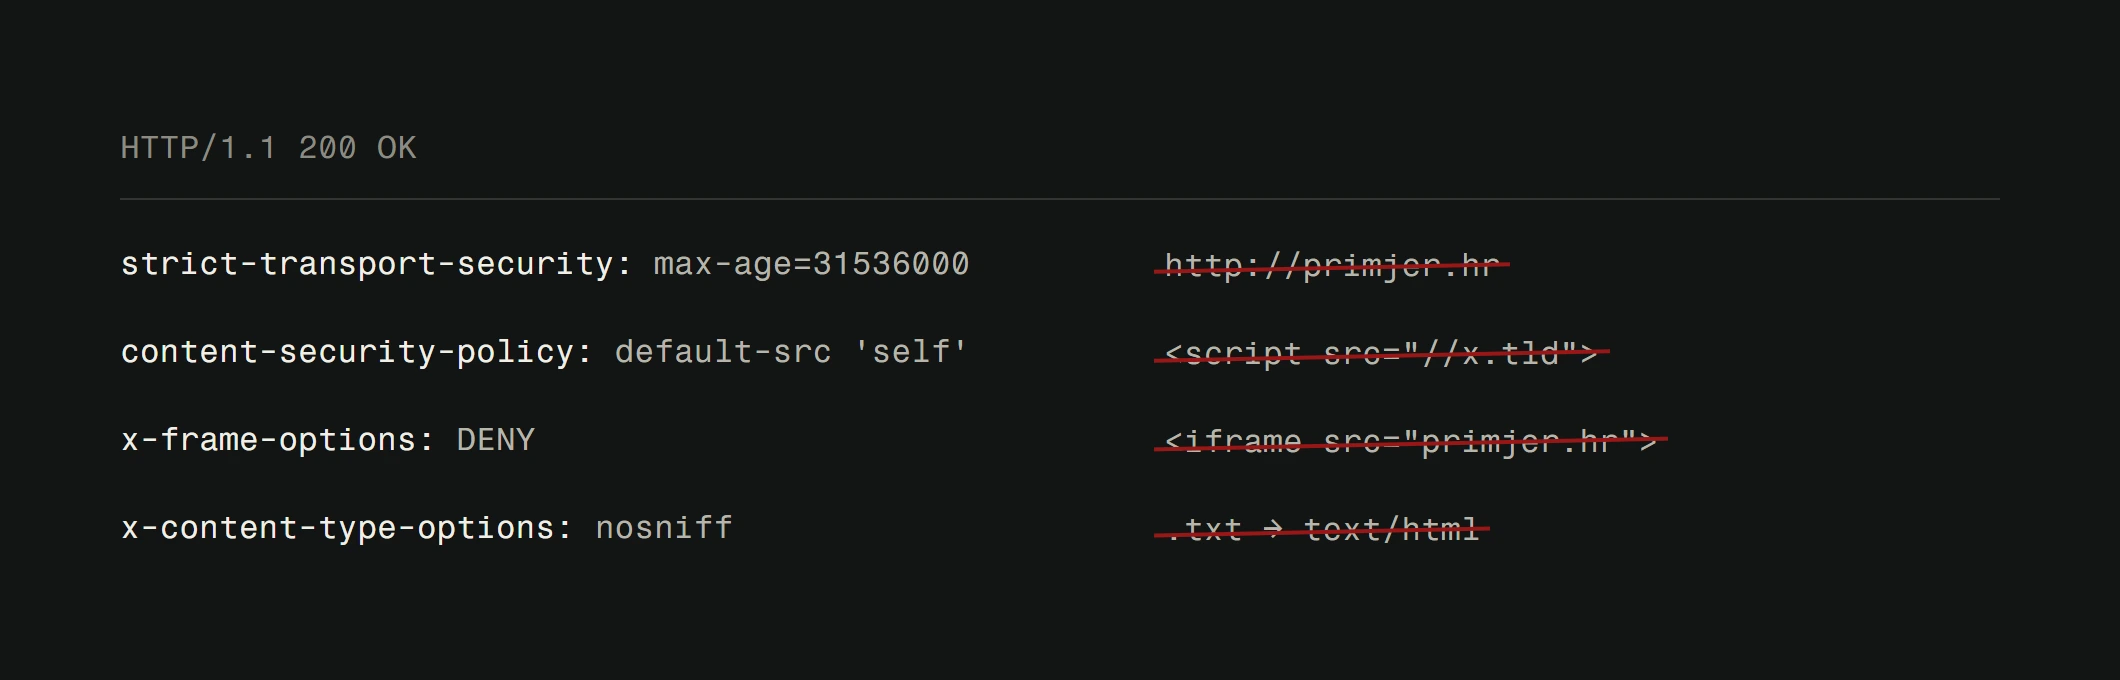
Strict-Transport-Security (HSTS) erzwingt HTTPS-Verbindungen und verhindert Protokoll-Downgrade-Angriffe.
X-Content-Type-Options stoppt Browser beim MIME-Type-Sniffing, das harmlose Dateien in ausführbare Skripte verwandeln kann.
Das Hinzufügen dieser Header dauert 10 Minuten. Der Schutz, den sie bieten, ist enorm.
Überwachen und reagieren
Sicherheit ist kein einmaliges Setup. Es ist ein fortlaufender Prozess. Sie müssen wissen, wenn etwas schiefgeht.
Richten Sie Monitoring ein, das Sie bei verdächtigen Aktivitäten alarmiert. Fehlgeschlagene Login-Versuche. Dateiänderungen. Neue Admin-Konten. Unerwartete Traffic-Spitzen. Je schneller Sie ein Problem erkennen, desto weniger Schaden richtet es an.
Überprüfen Sie regelmäßig Ihre Server-Logs. Suchen Sie nach Mustern. Eine Flut von 404-Fehlern auf Pfade wie /wp-admin oder /.env sagt Ihnen, dass jemand Ihre Website abtastet. Das ist normales Hintergrundrauschen, aber ungewöhnliche Muster verdienen Untersuchung.
Für einen tieferen Einblick in den Schutz Ihrer Website vor gezielten Angriffen lesen Sie unsere professionellen Sicherheitstipps.
Der menschliche Faktor
Das ausgefeilteste Sicherheitssystem der Welt hilft nichts, wenn jemand in Ihrem Team auf einen Phishing-Link klickt und seine Zugangsdaten preisgibt.
Schulen Sie jeden, der Zugang zu Ihrer Website hat. Bringen Sie ihnen bei, Phishing-E-Mails zu erkennen. Stellen Sie sicher, dass sie verstehen, warum starke Passwörter wichtig sind. Erstellen Sie einen Prozess zum Entziehen von Zugriffsrechten, wenn jemand das Team verlässt.
Sicherheit ist auch ein Thema der Benutzererfahrung. Wenn Ihre Sicherheitsmaßnahmen die Website unbenutzbar machen, werden Menschen Workarounds finden, die neue Schwachstellen erzeugen. Sicherheit ist auch zentral dafür, Ihre Website vertrauenswürdiger zu machen in den Augen der Besucher: Eine "Nicht sicher"-Warnung in der Browserleiste kann monatelange Markenarbeit zunichtemachen.
Website-Sicherheit muss nicht überwältigend sein. Beginnen Sie mit den Grundlagen: HTTPS, Updates, starke Passwörter, Backups. Dann fügen Sie WAF, Sicherheits-Header und Monitoring hinzu. Wenn Sie lieber jemanden hätten, der das von Anfang an richtig macht, bauen wir Websites mit integrierter Sicherheit vom ersten Tag an.